Cyberlab: Purple Team
Lab Purple Team automatisé pour valider la détection, la résilience et la réponse à incident dans un environnement contrôlé.
Livrables : Playbooks Ansible, cartographie MITRE ATT&CK et télémétrie Wazuh.
Portfolio cybersécurité
Je documente des audits, des laboratoires offensifs et défensifs, ainsi que des travaux de recherche sur les vulnérabilités. Chaque étude présente la méthode, les preuves techniques et les recommandations associées.
Études de cas
Quatre projets représentatifs de mon travail : environnement, démarche, résultats et mesures correctives. Les pages liées contiennent les détails techniques et les procédures de reproduction.
Lab Purple Team automatisé pour valider la détection, la résilience et la réponse à incident dans un environnement contrôlé.
Livrables : Playbooks Ansible, cartographie MITRE ATT&CK et télémétrie Wazuh.
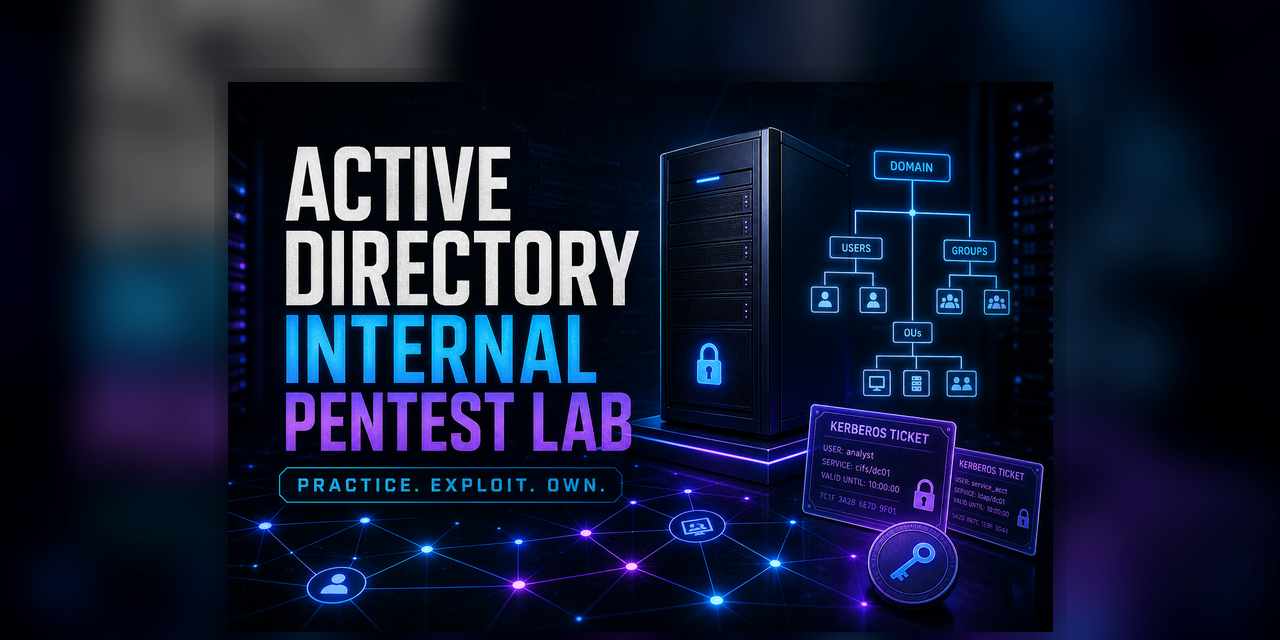
Chaîne d'attaque interne complète, de la cartographie réseau jusqu'à la compromission du domaine et aux recommandations de durcissement.
Livrables : Chemin d'attaque, commandes reproductibles et mesures correctives prioritaires.
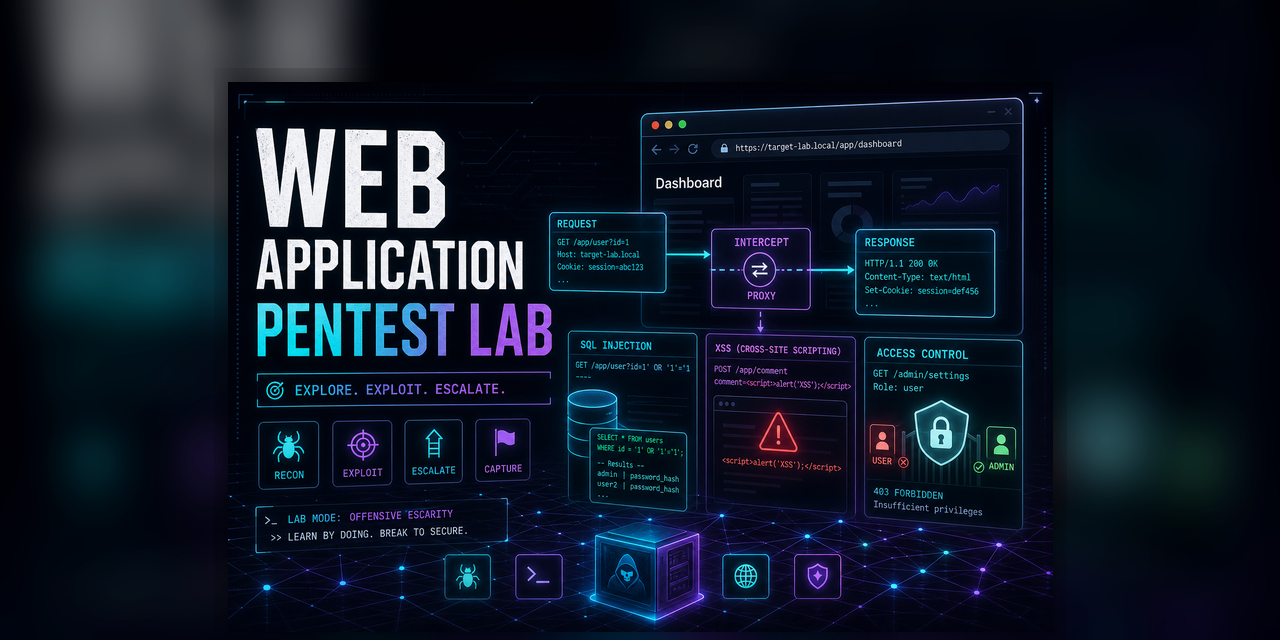
Audit applicatif orienté OWASP couvrant IDOR, LFI, SQLi, XSS stockée, vol de session et remédiation.
Livrables : Constats techniques, preuves contrôlées et plan de remédiation.
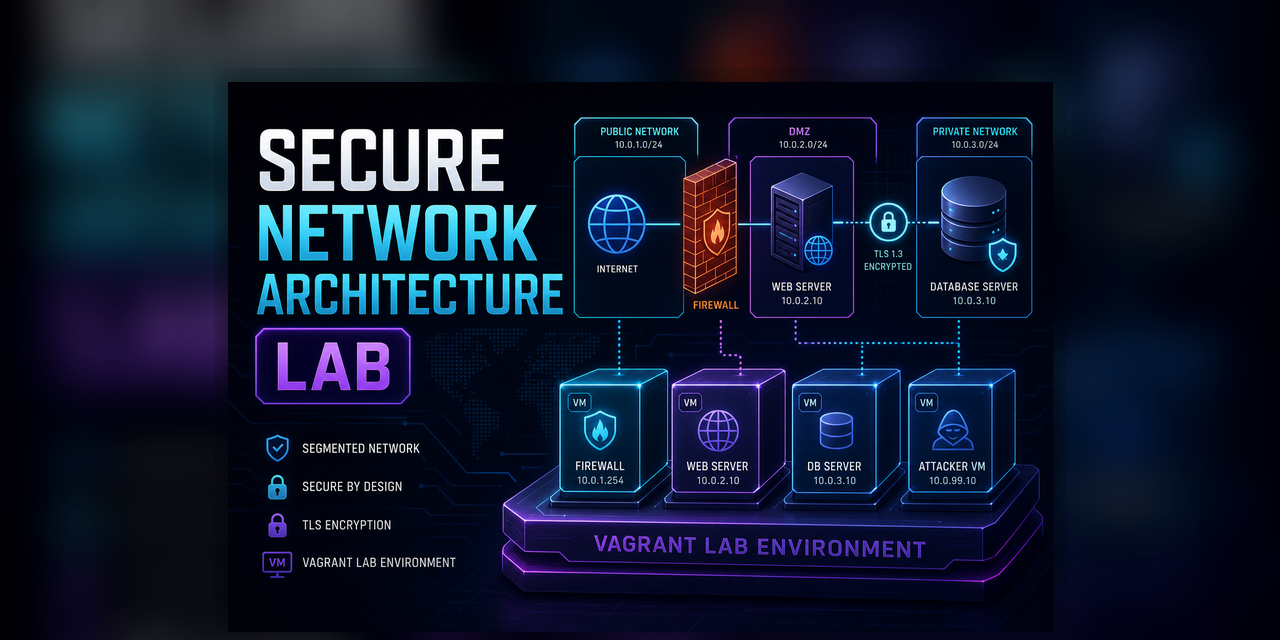
Architecture réseau sécurisée avec segmentation, firewall, HTTPS, base de données isolée, Fail2ban et validation offensive.
Livrables : Topologie segmentée, politiques firewall et contrôles de validation.
Recherche et code public
Des dépôts consultables publiquement pour vérifier le code, la méthodologie et la qualité de la documentation. Les statistiques GitHub ont été actualisées le 26 août 2026.
PoC Python public pour Pluck CMS 4.7.18, accompagné d'une analyse technique et de recommandations de mitigation.
Script Python d'exploitation conçu pour la reproductibilité en laboratoire et la compréhension de la vulnérabilité.
Base de notes offensive security publique : méthodologie, commandes de terrain et fiches de préparation.
Certifications
Les certifications principales sont présentées avec leur preuve publique. Les badges de formation complémentaires restent accessibles sans alourdir la lecture de la page.
INE Security
Reconnaissance, exploitation web, réseau et reporting
2025 - 2028
ISC2
Principes de sécurité, contrôle d'accès et opérations
2025 - 2028

The SecOps Group
Sécurité AWS, risques cloud et pratiques opérationnelles
Preuve publique
The SecOps Group
Sécurisation réseau, contrôle et posture défensive
Preuve publique
INE Security
Concepts cloud, sécurité et services fondamentaux
2025 - 2028
 Cisco Networking Academy Learn-A-Thon 2026Cisco
Certified in Cybersecurity (CC)ISC2
 Networking Academy Learn-A-Thon 2023Cisco
 Introduction to CybersecurityCisco
 Cyber Threat ManagementCisco
 Network DefenseCisco
 Network Support and SecurityCisco
 Endpoint SecurityCisco
 Networking BasicsCisco
 Python Essentials 2Cisco
Hack The Box
Ces writeups détaillent l'énumération, les choix d'exploitation, les pivots et les enseignements défensifs, avec une progression reproductible en environnement autorisé.
Joomla, exposition de secrets, compromission utilisateur et élévation via apport-cli.
Cacti, exploitation web, isolation conteneur et élévation de privilèges.
Le détail de mon parcours, de mes domaines de travail et de mes liens professionnels est disponible sur la page À propos.